هندسة بيئات التشغيل

لا ينبغي أن يكون ثمن التقدّم تنازلاً عن السيطرة.

اختر أين يعمل النظام، ومن يتولى تشغيله، وكيف يتصل، وكيف تبقى بياناته محمية. ويُعتمد التوفر الدقيق لكل منتج وملف تشغيل أثناء تصميم الحل.

ابدأ من حدود التشغيل

ابدأ بالحدود، لا باسم التقنية

تتغيّر البنية. وتبقى المسؤولية واضحة.

أربع إجابات لسؤال واحد: أين يعمل النظام ومن يديره؟

أين يوجد النظام والبيانات؟

من يملك البنية ومن يشغّلها؟

كيف يدخل الدعم والتحديث والاستعادة؟

Cloud السحابة

نستضيف النظام ونتولى تشغيله. فريقك يدخل ويبدأ العمل.
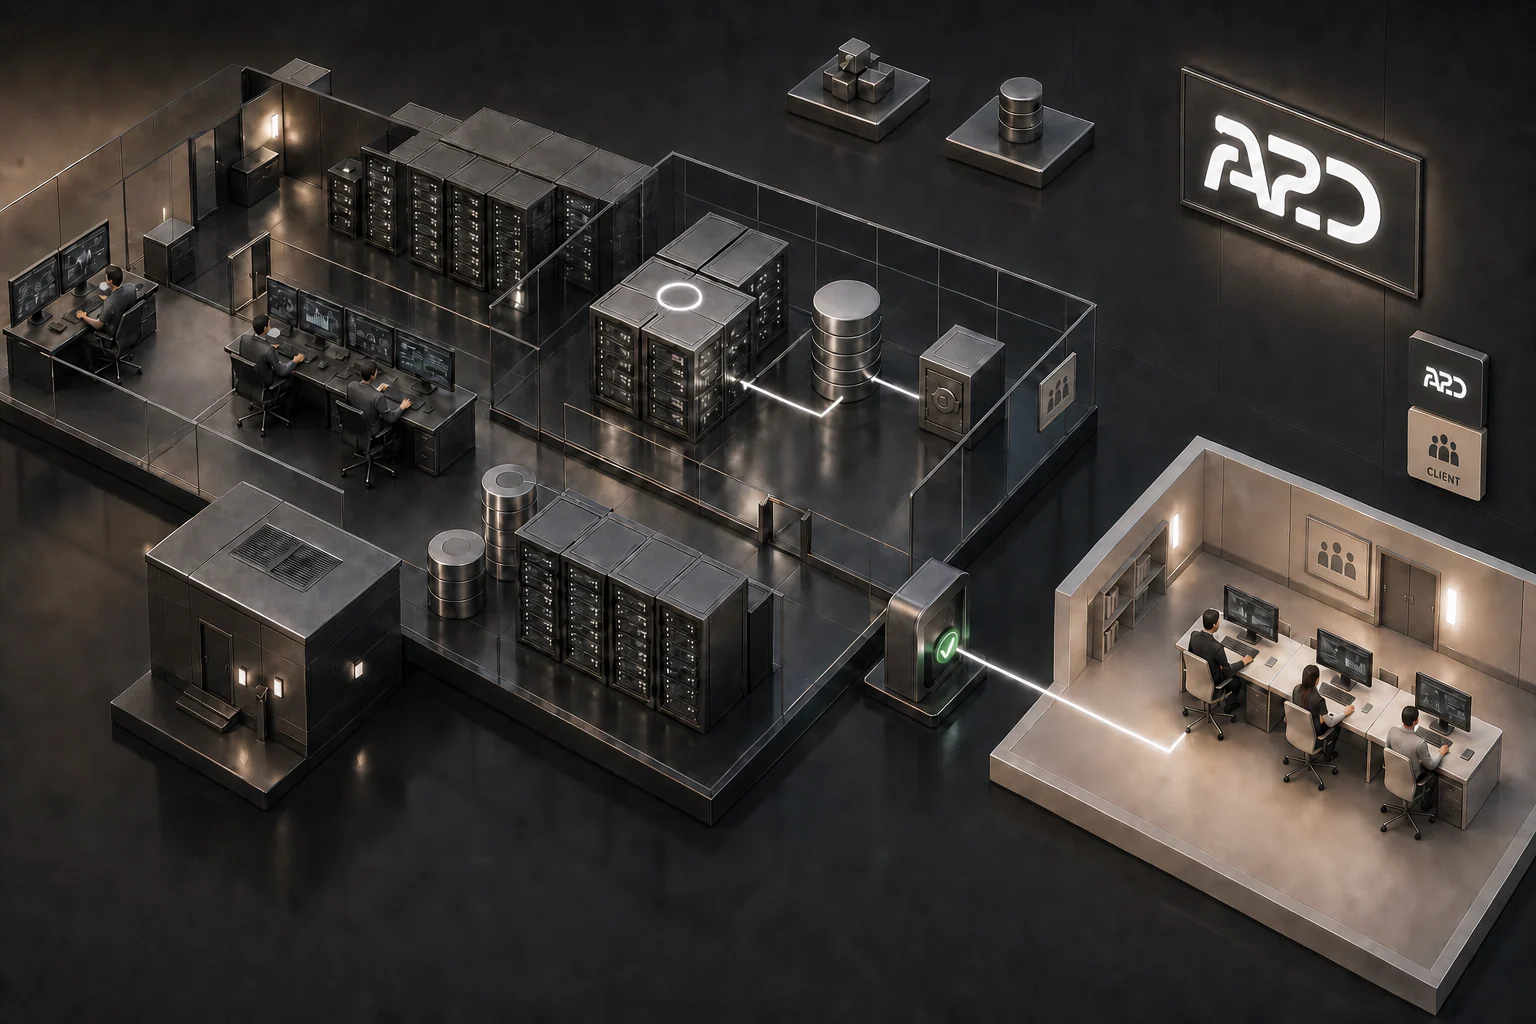
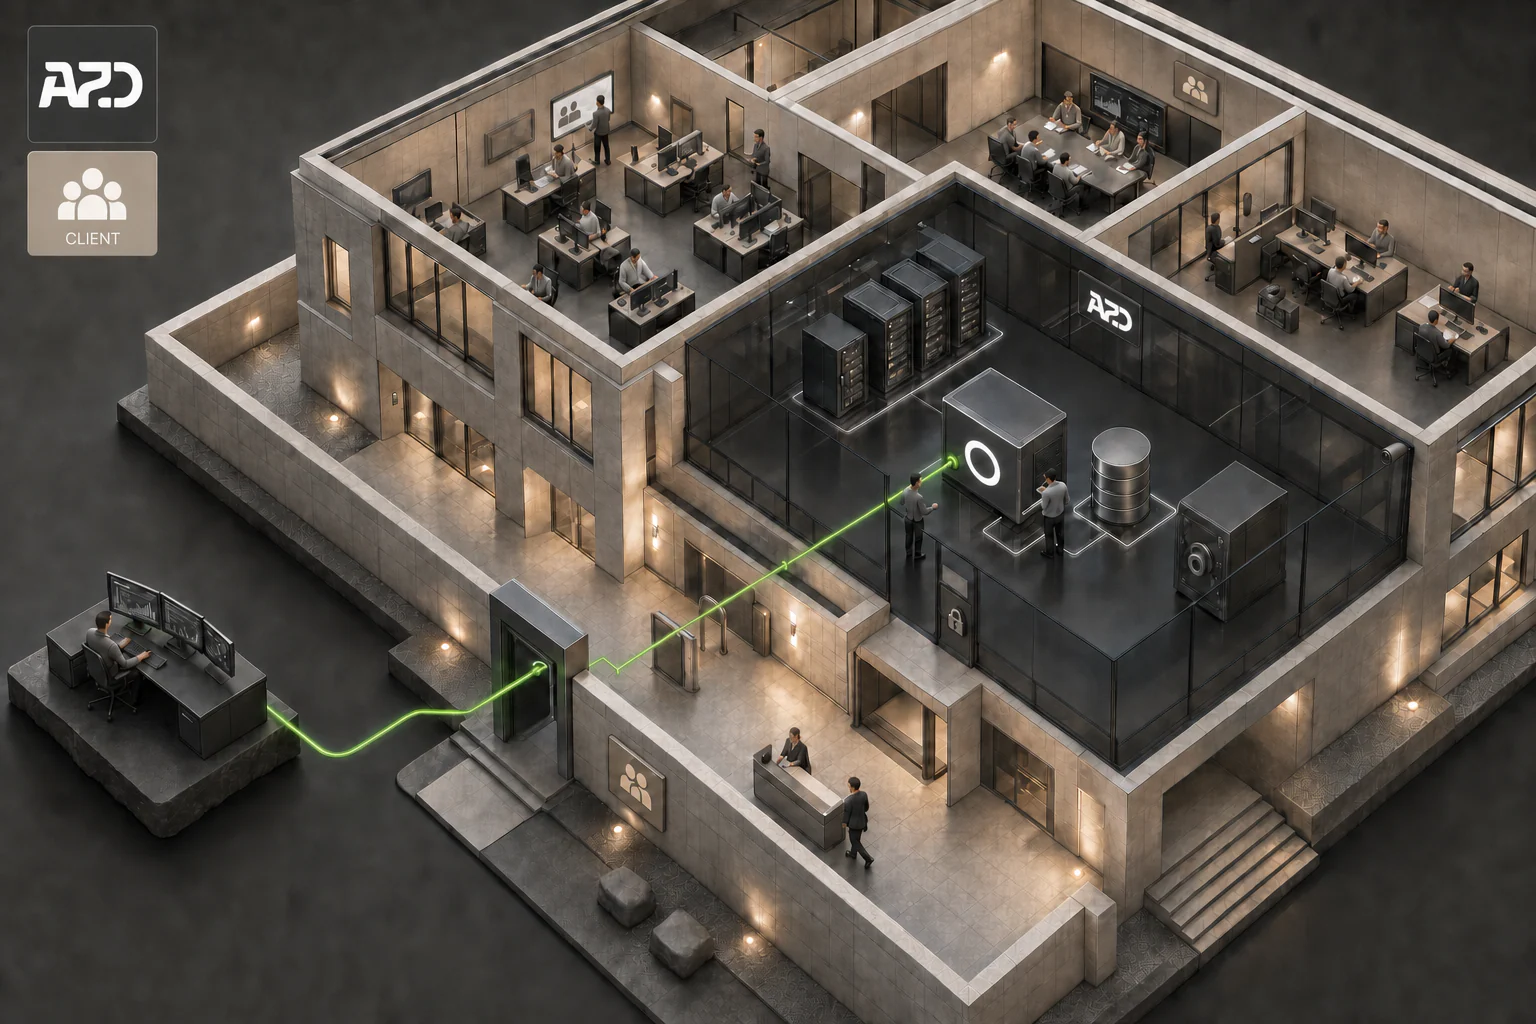
تصوّر تشغيلي لنموذج Cloud، السحابة

أين يعمل

داخل بيئة خدمة معزولة تستضيفها A2ZD وتشغّلها.

من يتحكم في البنية

تتحكم A2ZD في بيئة الاستضافة، بينما تملك مؤسستك بياناتها وهوياتها وقرارات الوصول إليها.

من يشغّله ويدعمه

يتولى مهندسو A2ZD النشر والمراقبة والصيانة والنسخ الاحتياطي والتحديث ضمن الخدمة المتفق عليها.

الاتصال المطلوب

يحتاج فريقك إلى اتصال بالإنترنت لتسجيل الدخول.

متى يكون الأنسب

إطلاق سريع مع تولّي A2ZD تشغيل البنية التحتية يومياً.

التحديث والنسخ والاستعادة

تُحدّد المراقبة والنسخ الاحتياطي والاستعادة ونوافذ التحديث حسب ملف الخدمة المختار.

حدود الحماية

تُحدّد ضوابط تشفير الاتصال والتخزين وتُتحقق لكل ملف تشغيل.
Remote-managed إدارة عن بُعد

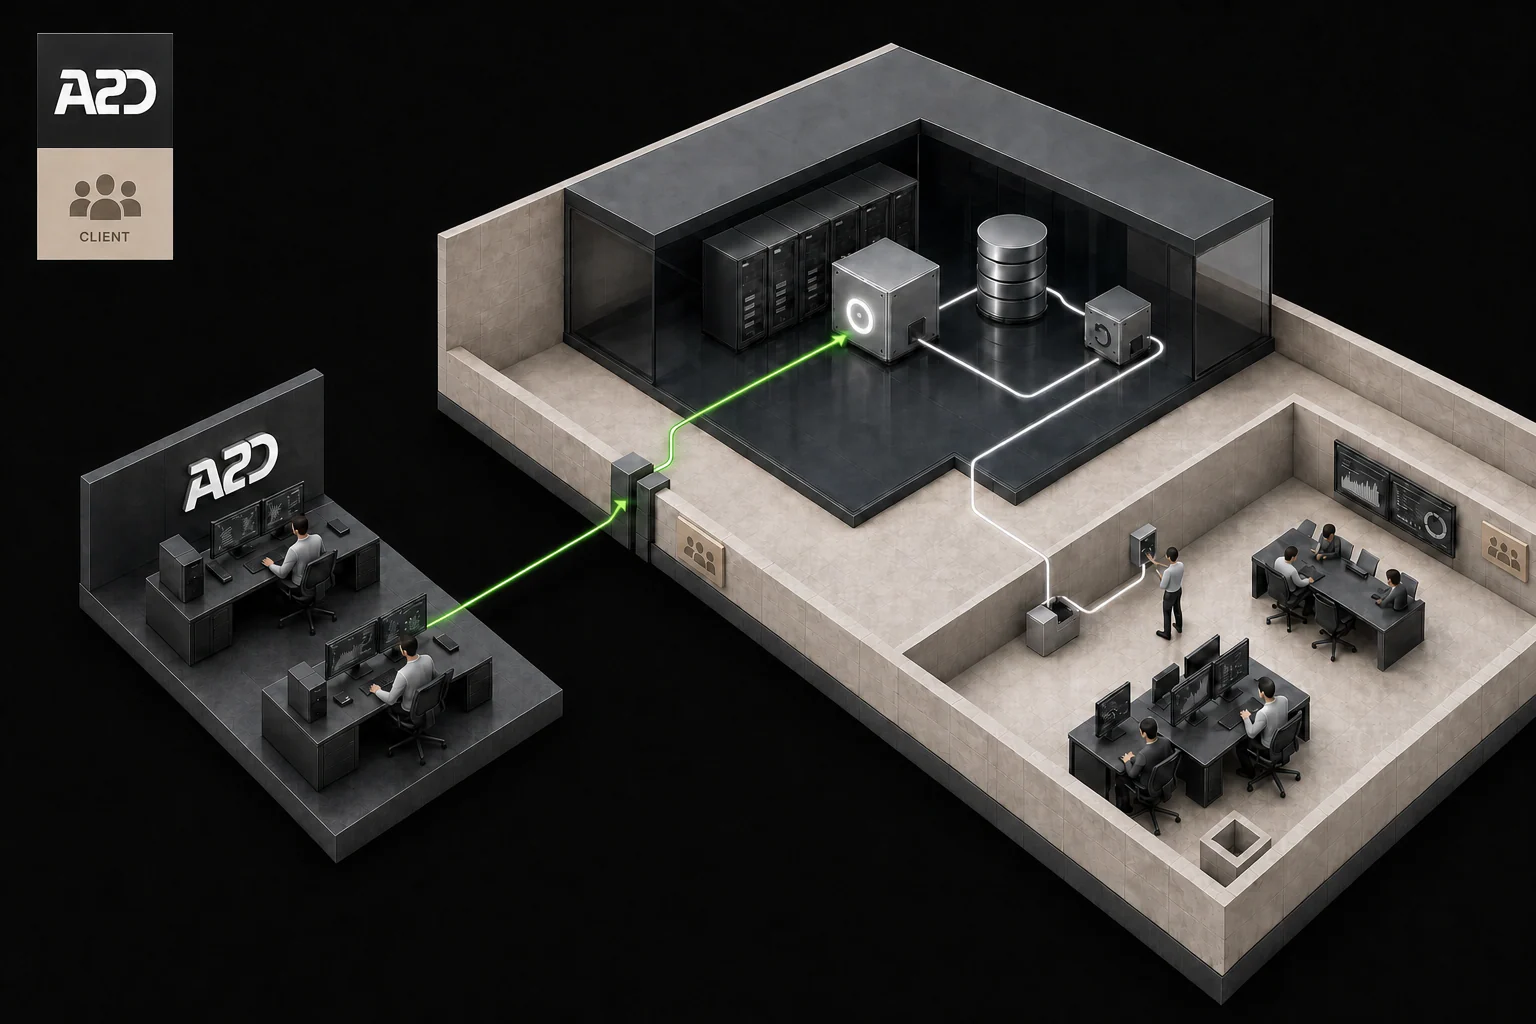
يعمل في سحابتك أو خادمك. تديره A2ZD عبر مسار دعم محكوم.

تصوّر تشغيلي لنموذج Remote-managed، إدارة عن بُعد

أين يعمل

داخل بنية تتحكم فيها مؤسستك: حسابك السحابي أو سحابتك الخاصة أو خادم VPS تملكه.

من يتحكم في البنية

تملك مؤسستك البنية التحتية أو تتحكم فيها وفي حدود بياناتها.

من يشغّله ويدعمه

تشغّل A2ZD المكونات المتفق عليها وتدعمها عبر مسار إدارة ضيق وقابل للتدقيق.

الاتصال المطلوب

يتوفر اتصال محكوم عبر الإنترنت أو شبكة خاصة عندما تكون الإدارة عن بُعد مطلوبة.

متى يكون الأنسب

المؤسسات التي تريد ملكية البنية التحتية مع فريق متخصص يتولى تشغيلها.

التحديث والنسخ والاستعادة

تُقسّم مسؤوليات النسخ الاحتياطي والاستعادة والمراقبة والتحديث بوضوح بين فريقك وA2ZD.

حدود الحماية

يُحصر مسار الدعم وبيانات الاعتماد والصلاحيات وأدلة التدقيق ضمن حدود التشغيل المتفق عليها.

On-premises داخل المؤسسة

يعمل النظام وتبقى البيانات داخل بنية تتحكم فيها مؤسستك.

تصوّر تشغيلي لنموذج On-premises، داخل المؤسسة

أين يعمل

داخل المؤسسة أو مركز بياناتها أو شبكتها المحلية المحكومة.

من يتحكم في البنية

تملك مؤسستك الخوادم والتخزين والهوية والشبكة والبيانات وتتحكم فيها.

من يشغّله ويدعمه

يشغّله فريقك، أو يعمل مهندسو A2ZD داخل الموقع، وعند الاعتماد عبر بوابة دعم اختيارية ومحكومة.

الاتصال المطلوب

يمكن تصميم التشغيل الأساسي دون اعتماد على الإنترنت عندما يدعم ملف المنتج ذلك.

متى يكون الأنسب

إقامة البيانات محلياً أو التكامل مع الهوية الداخلية أو التحكم المباشر في البنية.

التحديث والنسخ والاستعادة

تصبح إجراءات النسخ الاحتياطي والاستعادة والمراقبة والتحديث المحلية جزءاً من تصميم التشغيل.

حدود الحماية

يتبع الوصول إلى النظام ضوابط الشبكة والهوية والصلاحيات والسجلات داخل المؤسسة.

Air-gapped بيئة معزولة كليًا

لا إنترنت ولا اتصال تلقائي بالخارج. تدخل التحديثات عبر مسار غير متصل، معتمد ومحكوم.

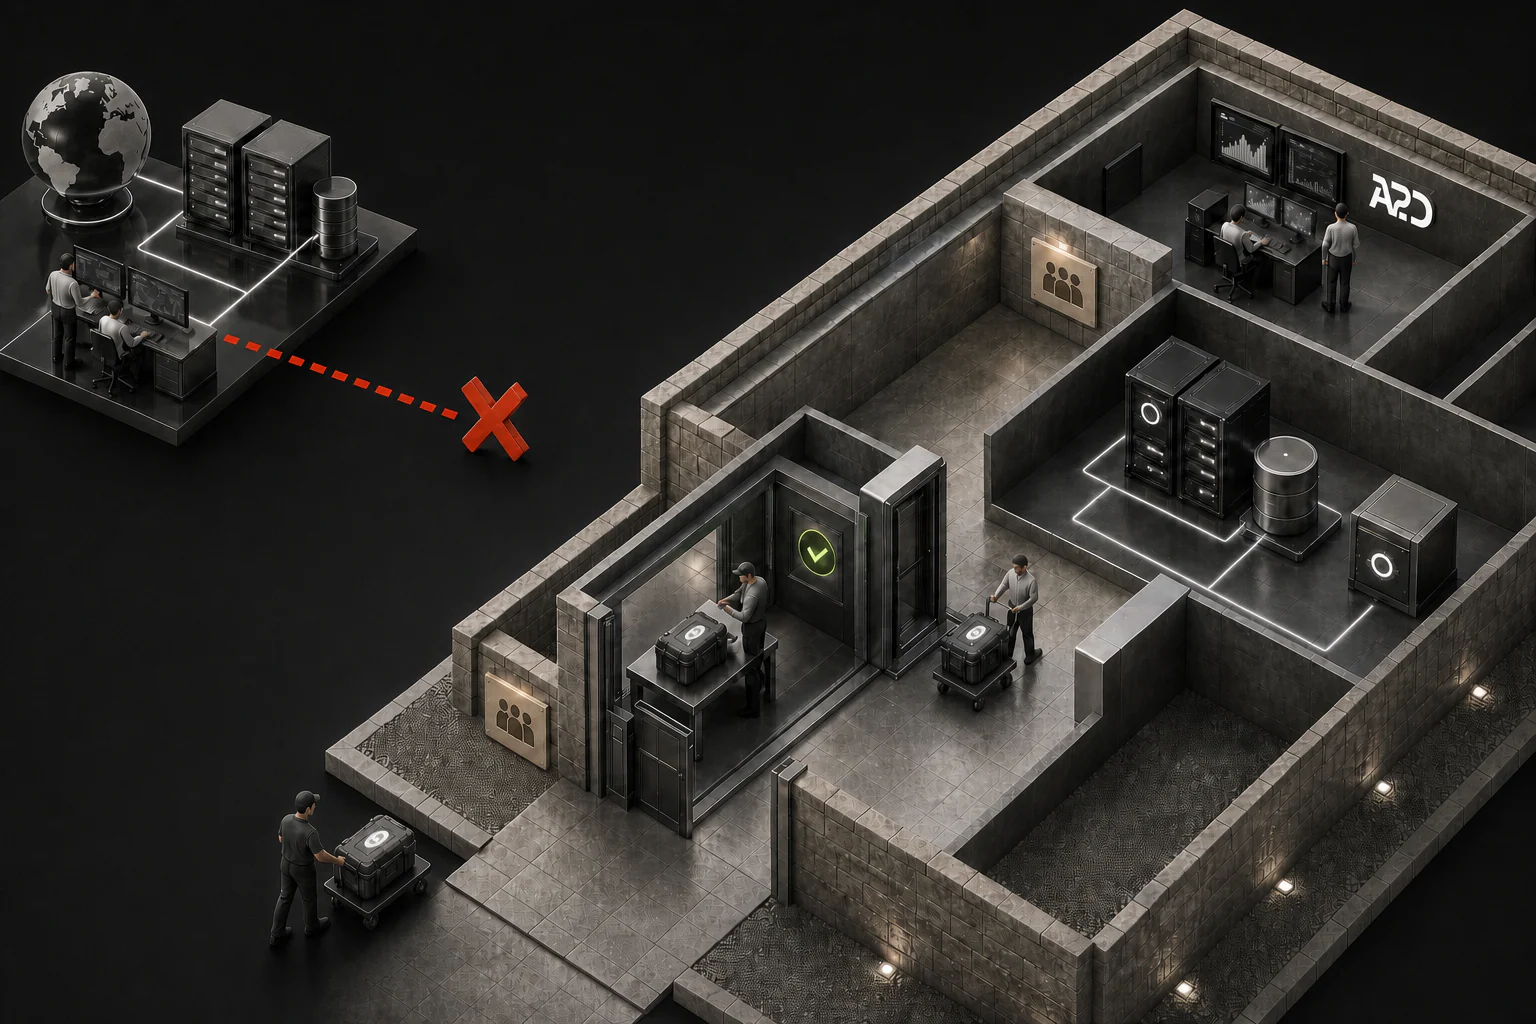
تصوّر تشغيلي لنموذج Air-gapped، بيئة معزولة كليًا

أين يعمل

داخل منشأة أو شبكة منفصلة مادياً ومنطقياً.

من يتحكم في البنية

تتحكم مؤسستك في البنية المعزولة والهويات المحلية ووسائط النقل والبيانات.

من يشغّله ويدعمه

يعمل المشغّلون المحليون ومهندسو A2ZD المعتمدون داخل الحدود المعزولة، ويتبع الدعم والإصدارات إجراءات غير متصلة.

الاتصال المطلوب

لا إنترنت ولا مزامنة أو إدارة تلقائية مع أي جهة خارجية.

متى يكون الأنسب

البيئات الحساسة المؤهلة التي يكون فيها الفصل المتعمّد شرطاً أساسياً.

التحديث والنسخ والاستعادة

تعبر حزم الإصدار المتحقق منها بوابة اعتماد بشرية، وتبقى النسخ والاستعادة داخل البيئة المعزولة.

حدود الحماية

الفصل مادي ومنطقي، وكل نقل مسموح متعمّد ومسجّل ومحكوم.

الحماية لا تتوقف عند الجدار

الأمان

حماية تمتد من القرص إلى الاتصال.

الهدف واضح: لا ينبغي أن تجعل سرقة وسيط أو نسخ قرص أو اعتراض اتصال البيانات قابلة للقراءة. لذلك نحدّد التشفير والهوية والمفاتيح والنسخ والاستعادة لكل منتج وبيئة، ثم ننفّذها ونتحقق منها.
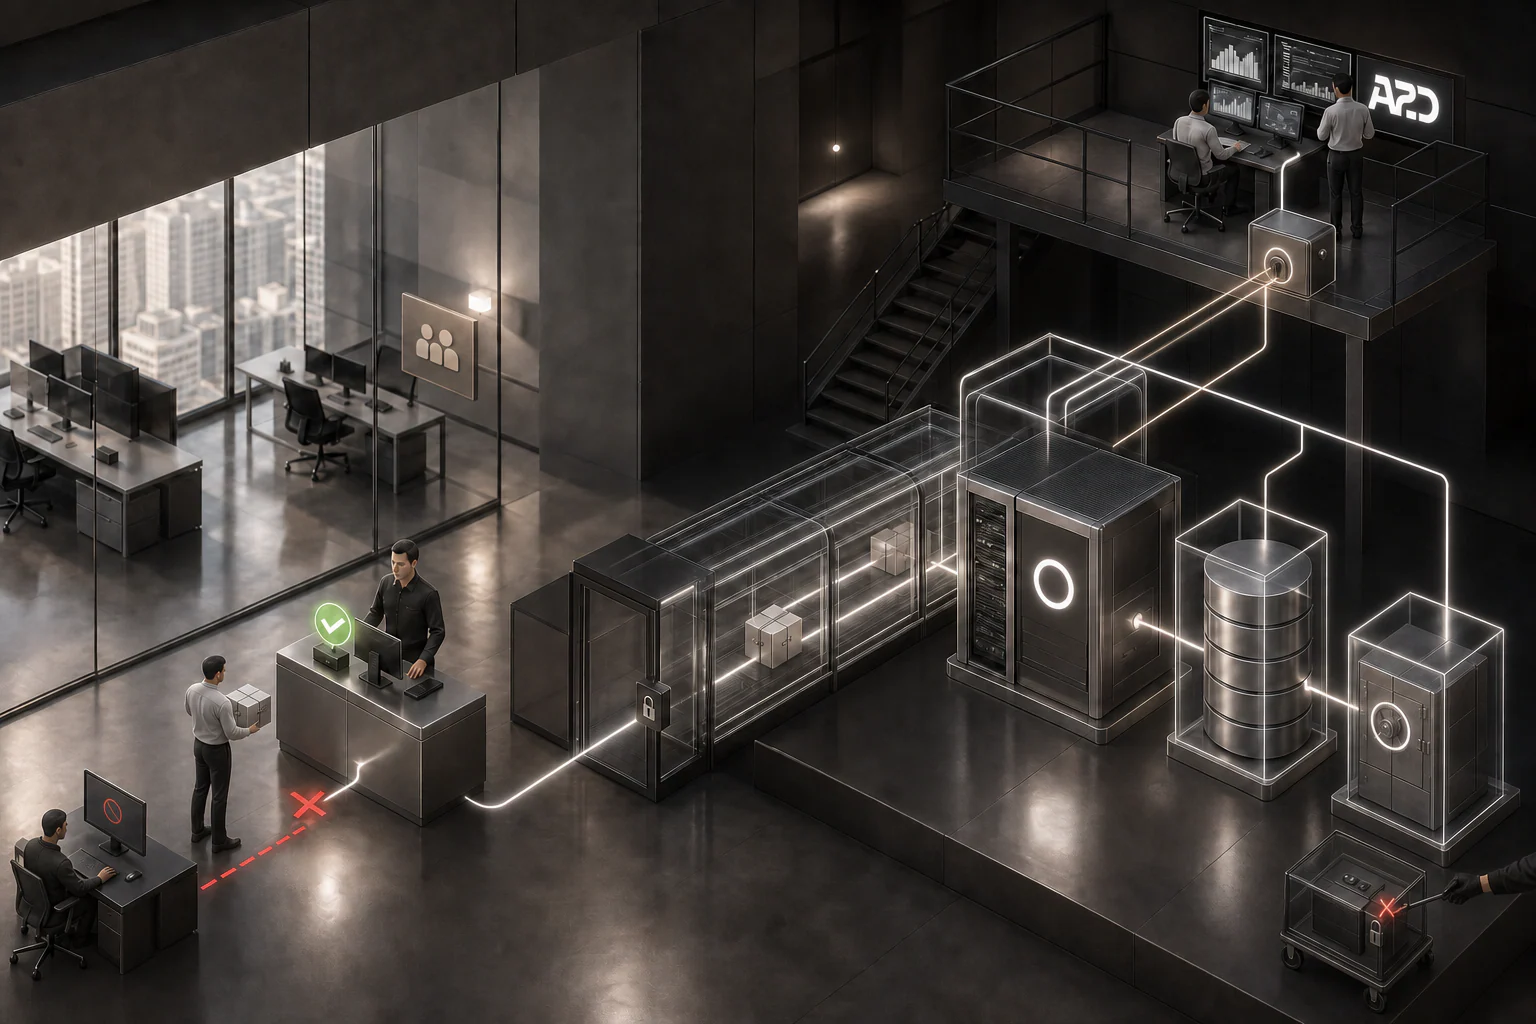
تصوّر يوضح حماية البيانات أثناء النقل والتخزين ومنع الوصول غير المصرح به

تشفير الأقراص والتخزين

تُختار ضوابط وحدات التخزين والوسائط وفق ملف التشغيل.

حماية البيانات والملفات والنسخ

تبقى سجلات التطبيق والملفات والنسخ ومسارات الاستعادة داخل الحدود المحددة.

تشفير مسارات الاتصال

يُستخدم TLS أو mTLS حيث تتطلبه بنية المنتج ونموذج الاتصال.

الهوية والمفاتيح والصلاحيات والأدلة

تُحدّد مسؤولية الوصول وحيازة المفاتيح وسجلات التدقيق وسلطة الاستعادة ويُتحقق منها.

التوسّع تصميم، لا رقم تسويقي

قابلية التوسّع

نبدأ بحجمك اليوم، ونصمّم للمرحلة التالية.

يبدأ تحديد الحجم بعدد المستخدمين والمواقع والاستخدام المتزامن وحجم البيانات ومعدل المعالجة ومتطلبات الاستعادة. ثم نختار التوسّع الرأسي أو الأفقي وفق النظام والبيئة؛ ولا نفترض أن التوسّع التلقائي مناسب دائماً.
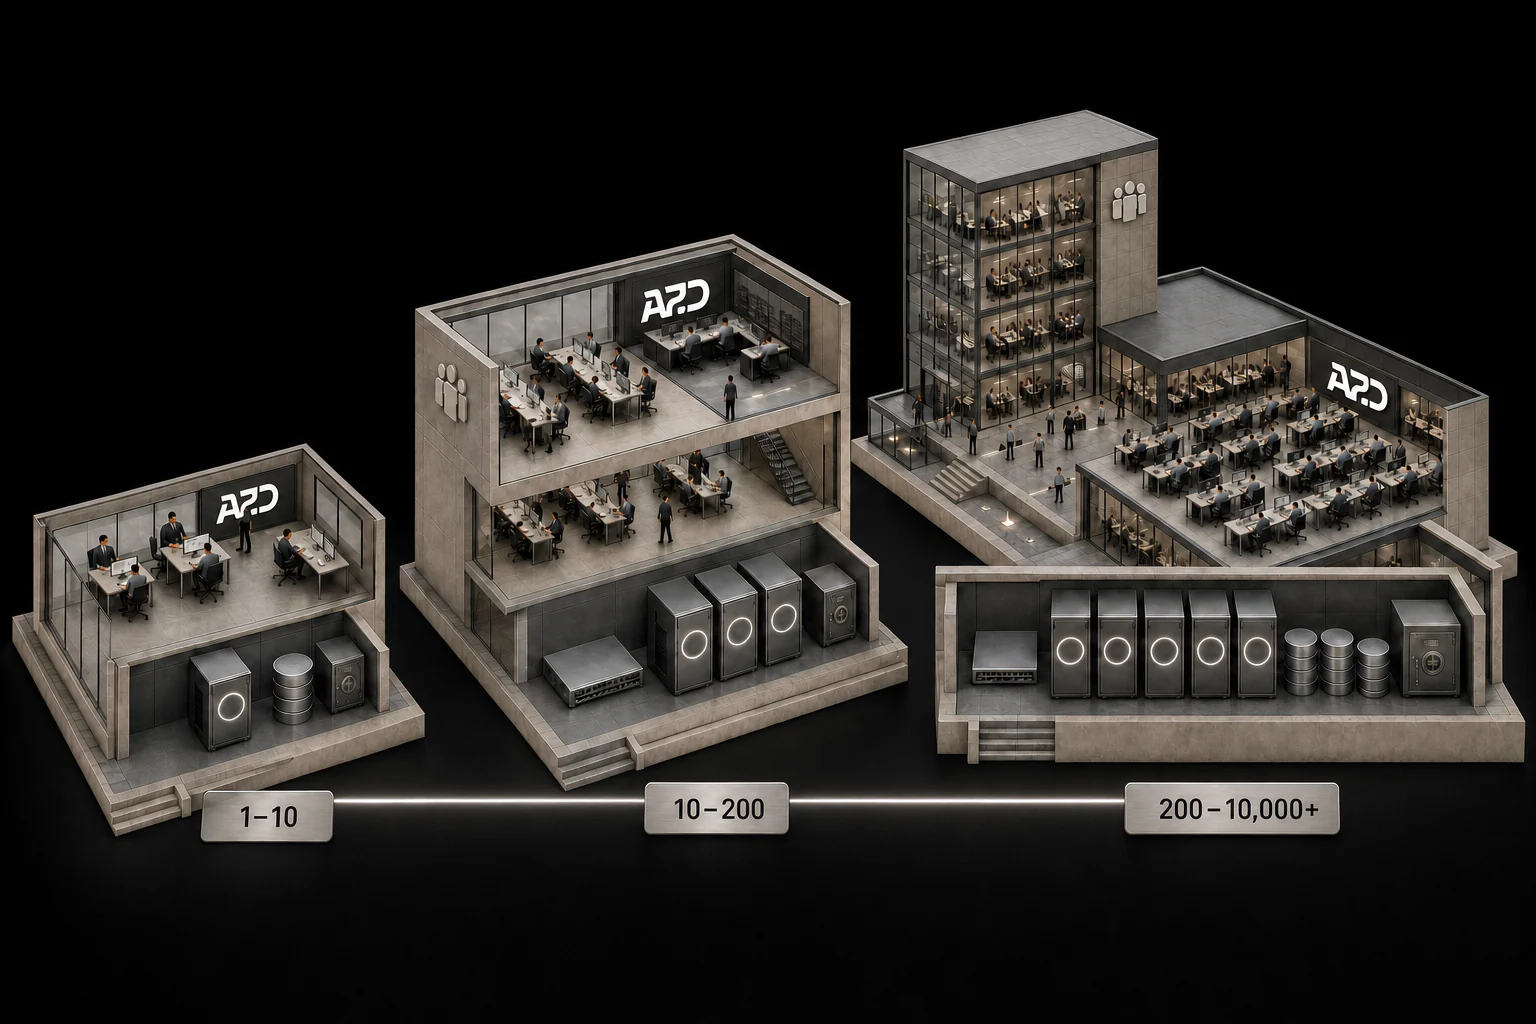
تصوّر يوضح التوسع من مكتب يضم مستخدماً إلى عشرة، ثم من عشرة إلى مئتين، ثم من مئتين إلى أكثر من عشرة آلاف مستخدم

مكتب صغير · من مستخدم إلى 10

بيئة واحدة بالحجم المناسب للأشخاص والبيانات والعمل الموجود اليوم.

مؤسسة نامية · من 10 إلى 200 مستخدم

تنفصل قدرة المعالجة والتخزين والعمال مع زيادة المواقع أو الاستخدام المتزامن أو حجم البيانات.

مؤسسة كبيرة · من 200 إلى أكثر من 10,000 مستخدم

تُصمّم الخدمات المكررة وتوزيع الحمل والمراقبة والمرونة والاستعادة وفق الطلب المقاس.

بيئة التشغيل جزء من تصميم الحل، وليست اختياراً يأتي بعده.

ناقش بيئة التشغيل المناسبة

نحدد معك حدود البيانات والملكية ومسؤولية التشغيل والاتصال والاستعادة قبل أن نوصي بأي نموذج.ناقش بيئة التشغيل المناسبة